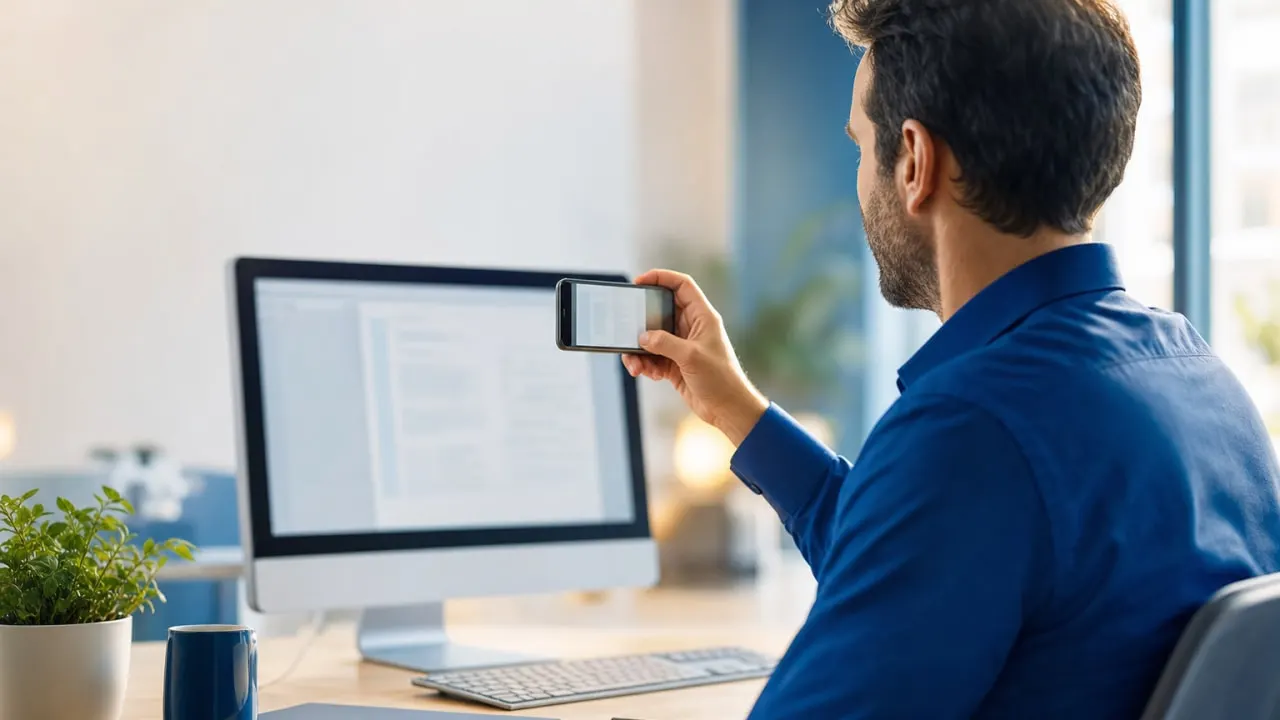
Es gibt ein Bild, das jede KI-Richtlinie in einem Satz zusammenfasst: das private Handy neben der Firmentastatur.
Auf dem Firmenrechner ist ChatGPT gesperrt. Also tippt die Sachbearbeiterin den Kundenvertrag ab, fotografiert den Absatz, den sie nicht versteht, oder schiebt ihn per Copy-Paste in die App auf dem eigenen Telefon. Zehn Sekunden später hat sie ihre Antwort. Die Firma hat davon nichts gesehen, nichts geloggt, nichts geschützt. Genau das ist Schatten-KI, und sie entsteht nicht trotz des Verbots, sondern wegen ihm.
Was ein Verbot wirklich bewirkt
Ein Verbot verhindert nicht die Nutzung. Es verlegt sie nur dorthin, wo du keine Kontrolle mehr hast.
Der Reflex vieler Unternehmen klingt vernünftig: KI sperren, bis sie sicher ist. Das Ergebnis ist das Gegenteil von Sicherheit. Solange das Tool im Firmenkonto lief, war das Risiko begrenzt und steuerbar. Sobald es auf das Privatgerät wandert, wird aus einem beherrschbaren Restrisiko ein potenzieller Datenabfluss, den niemand mehr einsehen kann.
Und hier kommt der Teil, den die wenigsten Mitarbeiter kennen. Kostenlose Konsumenten-Pläne verwenden Eingaben in aller Regel zum Training der Modelle. Was dort hineingeht, verlässt die Kontrolle des Nutzers. Unternehmenspläne schliessen genau das vertraglich aus: keine Nutzung der Eingaben fürs Training, klare Datenverarbeitung, Nachweisbarkeit. Der Unterschied zwischen beiden ist nicht das Feature. Der Unterschied ist, ob dein Vertragstext morgen in einem Trainingsdatensatz liegt oder nicht.
Das Verbot dreht diesen Hebel in die falsche Richtung. Es drängt die Leute vom geschützten Firmenkonto auf genau die Free-Version, die am meisten mitliest.
Das Problem ist nicht Böswilligkeit, sondern Sorglosigkeit
Kaum jemand tut das aus Trotz. Die meisten Mitarbeiter wissen schlicht nicht, dass ihre Eingabe im Free-Plan zum Trainingsmaterial wird. Sie sehen die Arbeitsersparnis, nicht die Datenspur. Bequemlichkeit schlägt ein Risiko, das man nicht spürt, jedes Mal.
Deshalb ist die Aufgabe des Unternehmens nicht, strenger zu verbieten. Die Aufgabe ist, ein Umfeld zu schaffen, aus dem niemand ausbrechen muss. Wer im Firmennetz ein gutes, schnelles, erlaubtes Werkzeug hat, greift nicht zum Handy daneben. Ausbrüche sind kein Disziplinproblem. Sie sind ein Designproblem.
Der Grat: wer braucht eine Lizenz und wer nicht
Damit beginnt die eigentliche Managemententscheidung, und sie ist unangenehm, weil beide Extreme teuer sind.
Verteilst du Lizenzen mit der Giesskanne, zahlst du für hunderte Konten, von denen ein Teil das Tool zweimal im Monat öffnet. Vergibst du sie zu restriktiv, brechen genau die Leute aus, die KI täglich bräuchten, und tragen deine Daten wieder nach draussen. Der richtige Grad liegt nicht in der Mitte, sondern in der Triage: Welche Rollen arbeiten regelmässig mit Text, Recherche oder Code, und welche nicht? Wer produktiv damit arbeitet, bekommt ein geschütztes Konto, bevor er sich selbst eines besorgt. Das ist keine Kostenfrage, das ist eine Risikoentscheidung, die zufällig auch die Kosten steuert.
Governance heisst: klare Grenzen, mit Begründung
Eine Lizenz allein schützt nichts. Es braucht eine Governance, die zwei Fragen beantwortet: Welche Dokumente dürfen hinein, welche nicht, und warum. Und was passiert, wenn jemand die Grenze trotzdem überschreitet.
Hier lauert eine Falle, die viele übersehen. Ein einzelner Mitarbeiter kann mit einem neuen Anwendungsfall die Risikoeinschätzung der ganzen Firma umwerfen. Wer anfängt, mit KI Bewerbungen vorzusortieren oder Leistungsbeurteilungen zu formulieren, verschiebt den Einsatz aus einer harmlosen Kategorie in einen regulatorisch heiklen Bereich, ganz ohne dass die Geschäftsleitung davon weiss. Die Firma steigt in ihrem realen Risikoprofil auf, während sie glaubt, immer noch im ungefährlichen Feld zu stehen. Ein Flyer mit Do's und Don'ts fängt das nicht ab. Wer nicht versteht, warum eine Grenze existiert, hält sie nicht ein, sobald sie unbequem wird.
Warum der EU AI Act hier ausnahmsweise auf deiner Seite steht
Und genau an diesem Punkt setzt der EU AI Act an, mit einer Pflicht, die man leicht überliest.
Artikel 4 verlangt seit dem 2. Februar 2025, dass Anbieter und Betreiber von KI-Systemen für ein ausreichendes Mass an KI-Kompetenz ihrer Belegschaft sorgen. Nicht nur bei Hochrisiko-Systemen, sondern bei jedem KI-Einsatz. Die Aufsicht dazu greift ab dem 2. August 2026. Das ist kein Bussgeld-Paragraf mit erhobenem Zeigefinger, sondern eine Sorgfaltspflicht. Und über die Marktortwirkung reicht sie bis in Schweizer Unternehmen hinein, sobald deren KI-Ergebnisse in der EU landen.
Das Bemerkenswerte daran: Der Gesetzgeber schreibt genau das vor, was ohnehin im Eigeninteresse jeder Firma liegt. Nicht verbieten, sondern befähigen. Nicht sperren, sondern schulen. Der Regulierer hat hier ausnahmsweise dasselbe Ziel wie dein Risikomanagement.
Der Hebel
Der Hebel gegen Schatten-KI liegt nicht im Verbot. Er liegt im Verständnis. Menschen, die wissen, was geht, was nicht geht und warum, umgehen keine Regel, die sie verstanden haben. Menschen, denen man nur eine Sperre hinstellt, umgehen sie, sobald das Handy in Reichweite liegt.
Ein Verbot verlagert das Risiko nur dorthin, wo du es nicht mehr siehst. Sichtbarkeit bekommst du nicht, indem du die Tür zuschliesst, sondern indem du den besseren Weg durch das Haus baust.