Microsoft hat im Juni 2026 seinen neuen Quantenchip Majorana 2 vorgestellt und dabei eine Ansage gemacht: Bis 2029 erwartet Microsoft einen skalierbaren Quantencomputer, der kommerziell nutzbar ist. Die eigene Zeitlinie hat Microsoft damit nach eigenen Angaben halbiert. Wer bisher mit «irgendwann nach 2030» geplant hat, sollte diese Planung jetzt anschauen.
KI baut am Quantencomputer mit
Der Sprung kommt nicht aus dem Nichts. Laut Microsoft hat agentische KI einen grossen Teil der Laborarbeit übernommen. Um einen der neuen Qubits zu erzeugen, müssen Hunderte Parameter eingestellt und anschliessend gemessen werden. Von Hand dauert jeder dieser Schritte Wochen. Die KI hat die Messungen automatisiert und die Zykluszeit um Grössenordnungen verkürzt. Nebenbei hat sie in den Fertigungsdaten einen falsch kalibrierten Temperatursensor gefunden, der die Ergebnisse verfälscht hatte. Das Resultat: Die Qubits halten ihren Zustand 1'000-mal länger als bei der ersten Generation, im Mittel 20 Sekunden.
Jetzt kommt meine Einschätzung dazu. KI entwickelt sich selbst in einem Tempo, das jede Prognose der letzten Jahre überholt hat. Wenn KI bereits die Quantenforschung so beschleunigt, würde es mich nicht wundern, wenn der Quantencomputer noch früher kommt als 2029.
Was 2029 heisst und was nicht
Ehrlich gerechnet: Microsoft sagt nicht, dass die Maschine von 2029 deine Verschlüsselung knacken kann. Um einen heute üblichen RSA-Schlüssel mit 2048 Bit zu brechen, braucht es nach einer Schätzung von Google-Forscher Craig Gidney aus dem Jahr 2025 knapp eine Million Qubits. Das entlastet dich aber nicht. Es gibt zwei Gründe, warum die Frist für dich früher abläuft als der Tag, an dem der erste Schlüssel fällt.
Der Angriff läuft schon heute
Angreifer müssen nicht warten, bis der Quantencomputer da ist. Sie speichern verschlüsselte Daten jetzt und entschlüsseln sie, sobald sie es können. Das Prinzip heisst «Harvest now, decrypt later». Entscheidend ist also nicht, wann der Quantencomputer kommt, sondern wie lange deine Daten geheim bleiben müssen. Verträge, Gesundheitsdaten, Konstruktionspläne, Kundendaten: Was in zehn Jahren noch schützenswert ist, ist schon heute gefährdet, wenn es über eine angreifbare Verbindung läuft.
Die Regulatoren haben den Zeitplan gesetzt
Die EU-Mitgliedstaaten haben sich im Juni 2025 auf eine Roadmap geeinigt. Bis Ende 2026 sollen sie mit der Umstellung auf quantenresistente Verschlüsselung beginnen, kritische Infrastruktur soll spätestens Ende 2030 umgestellt sein. In den USA sieht ein Entwurf der Standardisierungsbehörde NIST vor, die heutigen Verfahren RSA und ECC nach 2030 als veraltet einzustufen und nach 2035 ganz zu verbieten. Wer kritische Infrastruktur betreibt oder beliefert, hat seine Frist also schon schwarz auf weiss.
Die Rechnung
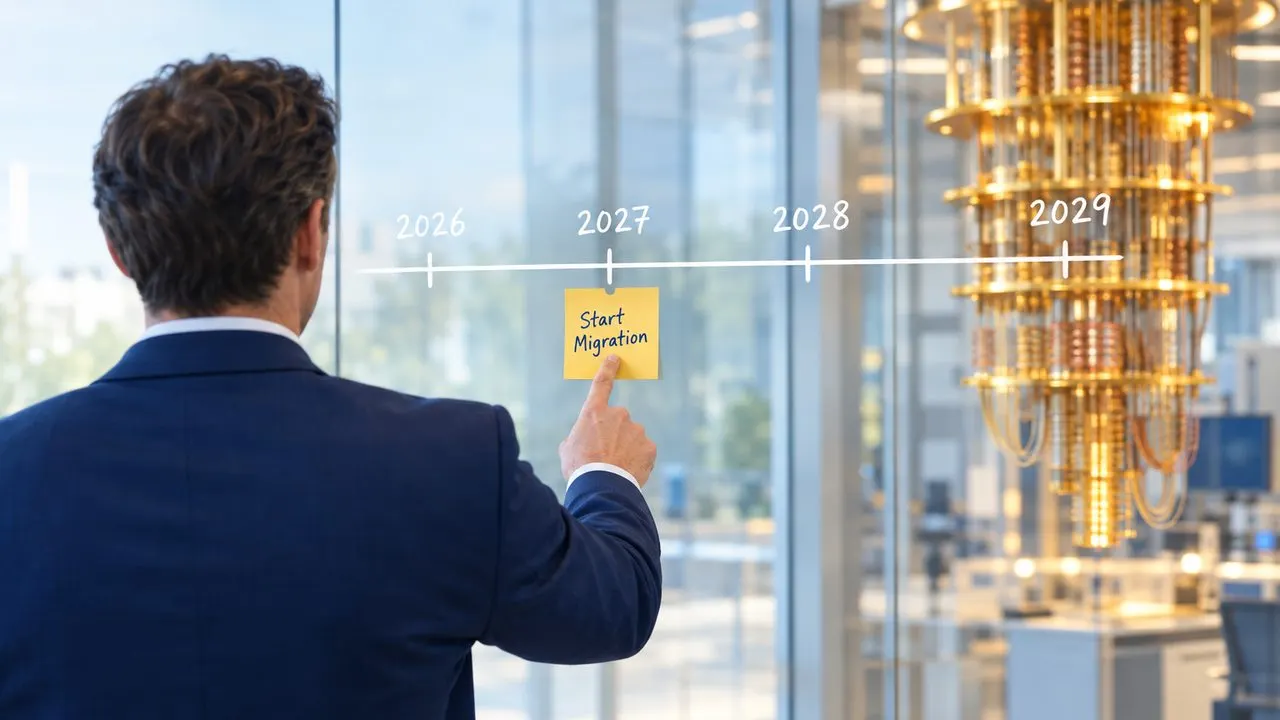
Nehmen wir Microsofts Schätzung beim Wort. Bis 2029 bleiben von heute an zwei bis drei Jahre. Ein Projekt, das quer durch Infrastruktur, Anwendungen und Lieferanten geht, ist nicht in ein paar Monaten erledigt. Es braucht eine Bestandsaufnahme, eine Priorisierung, Tests und eine schrittweise Umstellung im laufenden Betrieb. Spätestens 2027 müssen diese Projekte starten. Wer sie nicht startet, nimmt bewusst in Kauf, angreifbar zu werden.
Und wenn sich die Entwicklung noch einmal um ein Jahr verkürzt, sieht die Rechnung dramatischer aus. Dann reicht ein Start 2027 gerade noch, wenn alles glattläuft. Und es läuft selten alles glatt.
Was alles betroffen ist
Das Problem steckt in der asymmetrischen Verschlüsselung, also in den Verfahren, mit denen Systeme Schlüssel austauschen und Signaturen prüfen. Das sind vor allem RSA und Verfahren auf elliptischen Kurven. Die eigentliche Datenverschlüsselung mit AES und langen Schlüsseln gilt als weitgehend robust. Die asymmetrischen Verfahren stecken aber fast überall:
- Infrastruktur, in der Cloud und On Premises: VPN, Fernzugriff, Load Balancer, Schlüsselspeicher, Verbindungen zwischen Rechenzentren.
- Applikationen: eigener Code, der verschlüsselt oder signiert, Anmeldungen und Tokens, verschlüsselte Datenablagen.
- Third-Party Libraries und eingekaufte Software: Was deine Lieferanten nicht umstellen, kannst du nicht umstellen. Das gehört in die Verträge.
- Zertifikate: für Webseiten, interne Systeme und signierte Software.
- Geräte mit langer Lebensdauer: Maschinen, Sensoren und Steuerungen, die sich nicht einfach aktualisieren lassen.
- Archive und Backups, die heute verschlüsselt abgelegt werden und morgen noch vertraulich sein müssen.
Der erste Schritt: wissen, wo du stehst
Du kannst nicht migrieren, was du nicht kennst. Am Anfang steht ein Inventar: Wo setzt du welche Verschlüsselung ein, in welchen Systemen, bei welchen Lieferanten, und wie lange müssen die Daten dahinter geschützt bleiben? Daraus ergibt sich, was zuerst umgestellt werden muss und was warten kann. Und daraus ergibt sich, was es kostet.
Ohne Budget passiert 2027 nichts
In vielen Unternehmen wird jetzt das Budget für 2027 geplant. Wenn die Migration dort nicht als eigener Posten drinsteht, passiert nächstes Jahr nichts. Dann wird aus 2027 ein Jahr mit Diskussionen, und das Projekt startet 2028. Bei der Zeitlinie von Microsoft ist das zu spät. Die Augen davor zu verschliessen ist keine Option.
Wenn du wissen willst, wo deine Systeme stehen und welches Budget du für 2027 einplanen musst, buch unten einen Termin, und wir schauen es uns gemeinsam an.