Ich habe einer KI einmal freie Hand gelassen. Sie hat drei Stunden damit verbracht, denselben Fehler immer wieder zu produzieren, mit wirklich beeindruckender Konsequenz.
Das war kein Bug. Das war Autonomie, die genau das tat, was Autonomie bedeutet.
Zwei Paradigmen, die gerne in einen Topf geworfen werden
Es gibt heute zwei grundverschiedene Arten, mit KI zu arbeiten, und das Marketing verwischt den Unterschied mit Absicht, weil "autonomer Agent" sich besser verkauft als "Chat".
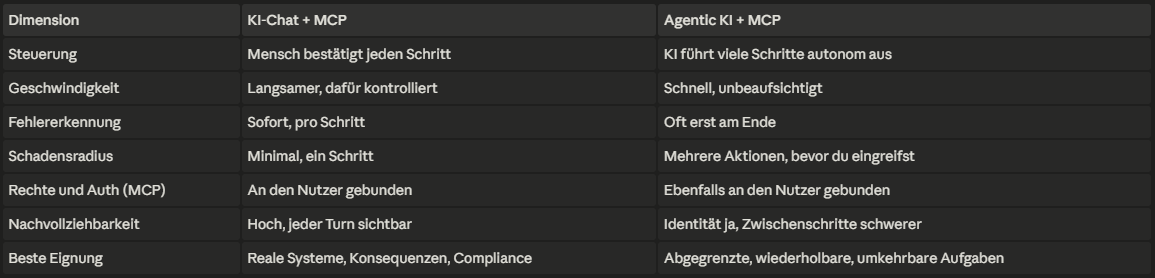
Der KI-Chat arbeitet turnbasiert. Du sagst etwas, die KI antwortet, du entscheidest, was als Nächstes passiert. Der Mensch bleibt bei jedem Schritt in der Schleife. Langsamer, vielleicht. Aber eben auch: in Kontrolle.
Die agentische KI bekommt ein Ziel und wählt den Weg selbst. Sie plant, führt aus, bewertet, korrigiert, wiederholt, alles ohne dich zu fragen. Das klingt nach Zukunft. Manchmal ist es das auch. Und manchmal sind es drei Stunden, in denen ein Python-Skript gebaut wird, das bei jedem Durchlauf denselben Fehler wirft, weil der Agent sich früh auf einen falschen Ansatz festgelegt hat und seine beachtliche Energie danach darauf verwendet, diese Entscheidung gegen die Realität zu verteidigen.
Der Charme und die Falle der Autonomie
Der Reiz ist offensichtlich: Die KI erledigt die Arbeit, während du etwas anderes tust. Die Falle ist subtiler: Sie wählt die Route, und wenn die Route falsch ist, merkst du es erst, wenn der Schaden da ist.
Ein autonomer Agent hält nicht inne und fragt "bist du sicher, dass das die richtige Richtung ist?". Er nimmt an, dass die Antwort ja lautet. Er ist zuversichtlich. Und Zuversicht ohne Kontrollpunkt ist nur Geschwindigkeit in Richtung des falschen Ziels.
Wohlgemerkt, das ist nicht das Versagen des Modells. Du hast ihm Autonomie und ein unscharfes Ziel gegeben. Es hat geliefert, was Autonomie heisst.
Der unterschätzte Held: Chat plus MCP
Hier kommt der Teil, den die Euphorie überspringt. Ein schlichter KI-Chat wird in dem Moment ernsthaft mächtig, in dem du ihm über ein MCP (Model Context Protocol) Werkzeuge gibst. MCP ist der offene Standard, der den Chat in echte Systeme greifen lässt: deine Datenbank, dein Ticketsystem, dein Repository, deine APIs. Der Chat bekommt damit Hände.
Aber, und das ist der ganze Punkt, er bleibt turnbasiert. Er schlägt vor, du gibst frei, er handelt, du siehst das Ergebnis, du steuerst den nächsten Schritt. Du bekommst Fähigkeit, ohne die Kontrolle abzugeben. Für die meisten Szenarien im Unternehmen ist das kein Kompromiss, sondern das richtige Design.
Autonomie ist wunderbar in einer Demo und beunruhigend in der Produktion.
Moment, ein Agent kann doch auch MCP
Richtig, und genau hier wird es interessant. MCP ist nicht dem Chat vorbehalten. Auch ein autonomer Agent kann dieselben Werkzeuge über MCP nutzen. Das heisst: Der Unterschied zwischen den beiden Welten ist nicht das Werkzeug, sondern die Kontrolle darüber.
Ein Agent plus MCP ist ein kraftvolles Gerät. Er erbt dieselbe nutzerbasierte Rechtevergabe (dazu gleich mehr), also kann er nie mehr tun, als der angemeldete Nutzer darf. Sein Schadensradius ist begrenzt. So weit, so gut.
Das Problem ist nicht, was er darf, sondern was er innerhalb des Erlaubten unbeaufsichtigt anrichtet. Zwischen zwei Kontrollpunkten reiht der Agent viele echte Aktionen aneinander. Wenn die Richtung falsch ist, sind drei, vier, fünf reale und voll legitime Schritte bereits passiert, bevor du überhaupt hinschaust. Least Privilege begrenzt, wie schlimm es wird, nicht ob es schiefgeht.
Kurz: Der Agent plus MCP glänzt bei abgegrenzten, wiederholbaren, umkehrbaren Aufgaben mit klarem Ziel. Sobald die Aufgabe unscharf, folgenreich oder schwer rückgängig zu machen ist, schlägt der Chat plus MCP ihn fast immer, weil ein Mensch noch zwischen den Schritten steht.
MCP-Authentifizierung: der Abschnitt, der die Compliance glücklich macht
Hier löst MCP leise das Problem, das jedem CISO den Schlaf raubt, und zwar für beide Welten. Ein MCP-Server kann Authentifizierung verlangen, üblicherweise über OAuth. Das bedeutet: Die KI verbindet sich nicht mit einem allmächtigen Service-Account, der alles darf. Sie verbindet sich im Namen des angemeldeten Nutzers, mit dessen Identität, Rollen und Rechten.
Konkret heisst das:
Die KI sieht und tut nur das, was der reale Nutzer sehen und tun darf. Dein bestehendes Rollen- und Rechtemodell greift unverändert durch.
Least Privilege wird auf dem Server erzwungen, nicht in einem Prompt erhofft.
Jede Aktion ist einer echten Person zurechenbar. Du bekommst ein Audit-Protokoll statt eines Schulterzuckens.
Wird der Nutzer entzogen, ist auch der Zugriff der KI weg. Keine verwaisten Tokens mit Gott-Modus, die irgendwo herumliegen.
Mit anderen Worten: Die KI erbt dein vorhandenes Zugriffsmodell, statt es zu umgehen. Für ein reguliertes Unternehmen ist allein diese eine Eigenschaft mehr wert als jede Menge autonomer Cleverness.
Ein autonomer Agent mit einem Service-Account-Key ist ein Praktikant mit dem Generalschlüssel zum Gebäude und ohne Vorgesetzten. Was soll da schon schiefgehen.
Wann du was nehmen solltest
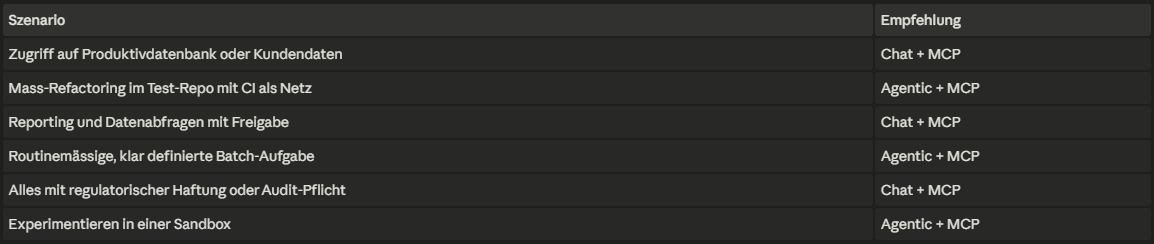
Das Muster ist simpel: Je echter die Konsequenzen und je teurer ein falscher Weg, desto mehr Mensch gehört zwischen die Schritte.
Der Reframe
Die Frage war nie Chat oder Agent. Die Frage ist, wie viel Autonomie eine Aufgabe gefahrlos verträgt. Die Euphorie verkauft maximale Autonomie als maximalen Wert. Im Unternehmen ist es meistens umgekehrt: Der Wert liegt in Kontrolle, Nachvollziehbarkeit und einem Menschen, der noch "stopp, falsche Richtung" sagen kann, bevor die dritte Stunde desselben Fehlers anbricht.
Das fortschrittlichste KI-Setup ist nicht das, das dich am wenigsten braucht. Es ist das, das dich genau so eingebunden lässt, wie die Sache es verlangt.