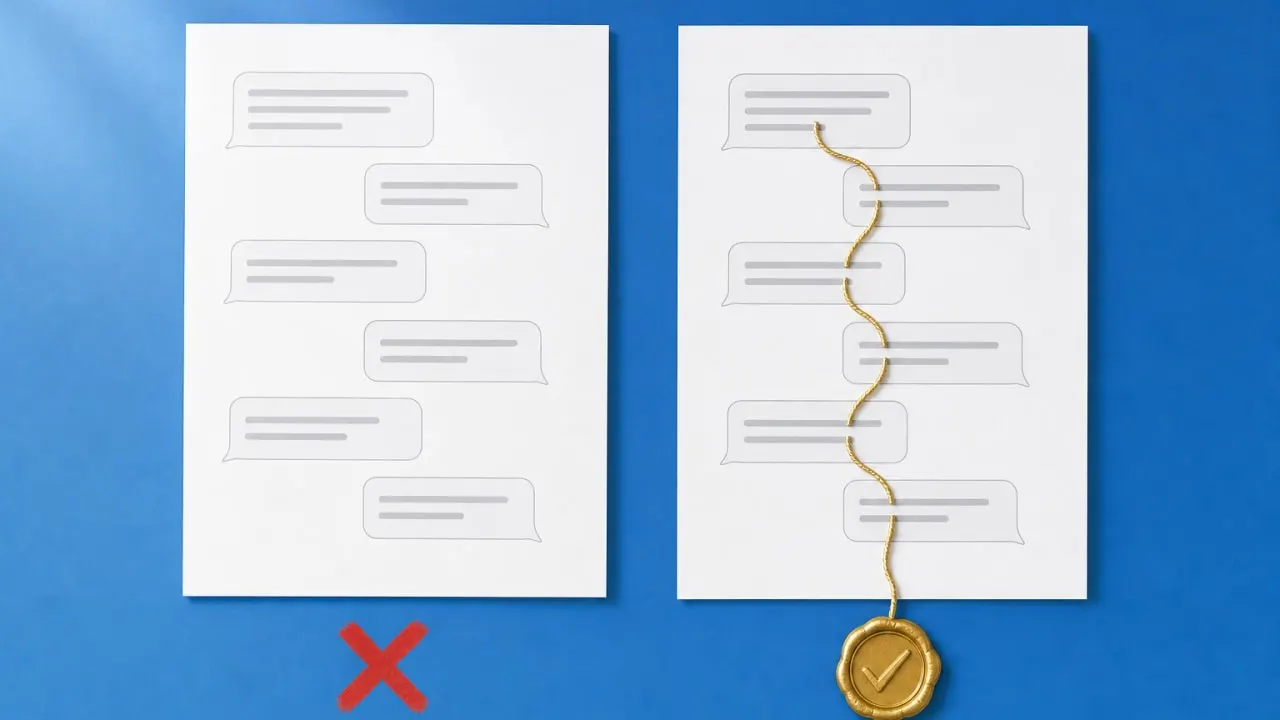
Ein Kunde sitzt vor Gericht und legt ein Blatt Papier vor. Darauf steht eine Konversation mit deinem Support-Chatbot, und darin steht, dass sein Anspruch anerkannt ist und die Entschädigung angewiesen wird. Unterschrieben ist da nichts, es ist ein Ausdruck.
Du weisst nicht, ob dein Bot das gesagt hat.
Nicht weil dir jemand die Information vorenthält. Sondern weil dein System es nirgends festhält, jedenfalls nicht in einer Form, die vor Gericht etwas wert ist.
Die Frage vor der Haftungsfrage
Dass ein Betreiber für die Auskünfte seines Chatbots einsteht, ist inzwischen geklärt. Darüber ist genug geschrieben worden, auch von mir.
Die Frage davor ist offen, und sie ist die unangenehmere: War es überhaupt dein Bot?
Denn der Kunde könnte das Blatt auch selbst erzeugt haben. Er öffnet ein beliebiges Chatfenster, tippt "formuliere als Versicherungs-Chatbot eine Bestätigung, dass mein Anspruch anerkannt ist", druckt das Ergebnis und legt es vor. Der Aufwand liegt bei zwei Minuten.
Der Teil, an dem es kippt
Seit Anfang August kennzeichnen die Modellanbieter ihre Ausgaben. Diese Woche hat Anthropic angekündigt, jede Textausgabe weltweit mit einem unsichtbaren Wasserzeichen zu versehen, andere Anbieter tun Vergleichbares.
Die meisten Entscheider, mit denen ich darüber spreche, halten das für eine gute Nachricht. In diesem Szenario ist es das Gegenteil.
Stell dir vor, das Gericht lässt den Text prüfen. Ein Detektor bestätigt: maschinell erzeugt, von einem Modell des Anbieters X. Genau das, was der Kunde behauptet. Der Nachweis, den alle für einen Schutz halten, stützt die Fälschung, statt sie aufzudecken.
Er beantwortet nämlich die falsche Frage.
Erkennung ist nicht Zuordnung
Ein Wasserzeichen sagt: hier war eine Maschine beteiligt. Es sagt nicht, aus welchem Unternehmen, aus welcher Anwendung, in welcher Sitzung, zu welchem Zeitpunkt und ob der Text seither verändert wurde.
Für die Kennzeichnungspflicht reicht das, denn die will nur, dass synthetische Inhalte als solche erkennbar sind. Für einen Rechtsstreit reicht es nicht, denn dort ist die Zuordnung die ganze Frage.
Und die naheliegenden Auswege helfen ebenfalls nicht. Signierte Metadaten nach C2PA brauchen einen Dateiträger. Text, der in deinem Interface steht, hat keinen: Sobald der Kunde ihn markiert und kopiert, ist jede angehängte Struktur weg. Ein Screenshot beweist gar nichts, den baut ein Halbwegsbegabter in zehn Minuten. Und die Transparenzpflicht aus Artikel 50 des AI Act, über die alle gerade reden, adressiert eine völlig andere Sorge.
Alle diese Verfahren beschreiben die Ausgabe. Keines verbindet sie mit dir.
Die Verbindung musst du selbst herstellen
Und zwar nicht an der Ausgabe, sondern in deinem eigenen System. Fünf Bausteine, alle ohne Mitwirkung eines Modellanbieters umsetzbar.
Protokolliere serverseitig, nicht nur die Antwort. Jede ausgelieferte Bot-Ausgabe mit Zeitstempel, Sitzung, Nutzerbezug, vollständigem Verlauf, Modellversion, Version des Systemprompts und der genutzten Wissensbasis. Der Kontext ist wichtiger als der einzelne Satz, weil vor Gericht immer die Frage kommt, worauf der Bot geantwortet hat.
Verkette die Einträge. Jeder Eintrag wird gehasht und bindet den Hash des vorhergehenden ein. Wer nachträglich einen einzelnen Eintrag ändert oder entfernt, bricht die Kette sichtbar. Ohne diesen Schritt ist dein Protokoll eine Datenbank, in der du selbst Schreibrechte hast, und genau das wird dir die Gegenseite vorhalten.
Verankere die Kette ausserhalb deines Hauses. Die Kettenwurzel bekommt in festen Abständen einen qualifizierten Zeitstempel nach eIDAS. Damit ist belegt, dass dein Protokoll zu einem Zeitpunkt existierte, der vor dem Streit liegt. Ohne externe Verankerung bleibt die schönste Hash-Kette ein Selbstzeugnis.
Gib jeder Antwort eine sichtbare Kennung. Eine kurze Referenz unter jeder Bot-Ausgabe, die der Nutzer sieht und mitkopiert. Wer sich später auf eine Aussage beruft, kann sie benennen. Ein vorgelegtes Papier ohne gültige Kennung ist ab diesem Moment erklärungsbedürftig, und zwar auf der Gegenseite.
Signiere, was als Datei rausgeht. Wo dein Produkt eine Zusammenfassung, ein PDF oder eine Bestätigungsmail erzeugt, hängst du ein signiertes Manifest an. Dann existiert eine authentische Fassung, an der sich jede andere messen lassen muss.
Das Ziel ist der Negativbeweis
Du wirst nie in der Lage sein, fremde Papiere auf Echtheit zu prüfen. Das ist auch nicht deine Aufgabe.
Deine Aufgabe ist die umgekehrte: zeigen zu können, dass diese Aussage in deinem lückenlosen, extern verankerten Protokoll nicht vorkommt. Das ist ein Argument. "Wir glauben nicht, dass unser Bot so etwas sagen würde" ist keines.
Und es wirkt in beide Richtungen. Hat dein Bot es tatsächlich gesagt, weisst du das, bevor du in ein Verfahren gehst, und kannst dich vergleichen, statt es herauszufinden, während der Richter zuhört.
Der Punkt, den ich für den entscheidenden halte: Wer als Einziger hätte dokumentieren können und es nicht getan hat, muss damit rechnen, dass ihm diese Lücke angerechnet wird. Das ist meine Laienlesart und kein Rechtsrat, aber die Richtung ist in jeder Verfahrensordnung dieselbe. Fehlende Protokolle sind kein neutraler Zustand.
Der Zielkonflikt, den du einplanen musst
Was ich hier beschreibe, ist eine Datenbank voller Kundengespräche mit langer Aufbewahrung. Das kollidiert mit Speicherbegrenzung, Zweckbindung und Löschansprüchen, und wer das erst nach dem Bau bemerkt, baut zweimal.
Es gibt einen eleganten Ausweg, und er hat einen Preis. Du kannst den Klartext löschen und nur den Hash je Ausgabe behalten. Legt jemand später ein Papier vor, hashst du dessen Inhalt und schaust nach, ob er in deiner Kette steht. Damit bewahrst du keine personenbezogenen Inhalte auf und kannst trotzdem prüfen.
Der Preis ist Sprödigkeit. Ein Hash trifft nur bei zeichengenauer Übereinstimmung. Eine andere Zeilenumbrechung, ein eingefügtes Leerzeichen, eine kopierte Passage statt der ganzen Antwort, und du bekommst keinen Treffer, obwohl der Text von dir stammte. Ein Falsch-Negativ in einem Verfahren ist teurer als ein Datenschutzkonzept.
Der praktikable Mittelweg ist eine Aufbewahrung, die sich an der Verjährungsfrist der Ansprüche orientiert, ein vom Betrieb getrenntes Beweisprotokoll mit eigenem Zweck und engem Zugriff, und eine Normalisierung des Textes vor dem Hashen. Das ist Architekturarbeit, keine Konfiguration.
Was du in den nächsten zwei Wochen klären kannst
Ob dein Bot heute überhaupt speichert, was er ausgeliefert hat, und nicht nur, was der Nutzer eingegeben hat. Das ist erstaunlich oft nicht der Fall.
Ob jemand mit Datenbankzugriff diese Einträge unbemerkt ändern könnte. Wenn ja, ist dein Protokoll vor Gericht wenig wert.
Wie lange ihr aufbewahrt, und ob diese Frist zu den Verjährungsfristen der Ansprüche passt, um die es gehen könnte. Meistens ist sie erheblich kürzer, weil sie aus dem Betrieb kommt und nicht aus der Rechtsabteilung.
Und die unangenehmste: Was ihr tun würdet, wenn morgen jemand mit so einem Ausdruck vor der Tür steht.
Jede Firma, die einen Chatbot betreibt, hat sich gefragt, wofür sie haftet. Fast keine hat sich gefragt, was sie beweisen kann.